

Πληροφοριες Προγραμματος
- Προθεσμια Υποβολης Αιτησεων:
- 7/1/2027
- Εναρξη Μαθηματων:
- 11/1/2027
- Διαρκεια:
- 3 Μήνες (68 ώρες)
Έναρξη Μαθημάτων
11/1/2027
Εισαγωγή
Σκοπός του προγράμματος είναι η συστηματική εκπαίδευση των συμμετεχόντων/ουσών στις αρχές, τα πλαίσια και τις πρακτικές της διακυβέρνησης, της διαχείρισης κινδύνου και της κανονιστικής συμμόρφωσης στον τομέα της κυβερνοασφάλειας, με έμφαση στη στρατηγική διάσταση και στον ρόλο της ηγεσίας. Το πρόγραμμα επιδιώκει να μεταφέρει την κυβερνοασφάλεια από το επίπεδο της αποσπασματικής τεχνικής αντιμετώπισης στο επίπεδο του ολοκληρωμένου οργανωσιακού σχεδιασμού και της τεκμηριωμένης λήψης αποφάσεων.
Ειδικότερα, οι εκπαιδευόμενοι/ες θα εξοικειωθούν με τα διεθνή πρότυπα διαχείρισης και τα καθιερωμένα πλαίσια GRC, όπως τα ISO και το COBIT, καθώς και με το σύγχρονο ευρωπαϊκό κανονιστικό περιβάλλον που διαμορφώνεται από ρυθμίσεις όπως ο GDPR, η NIS2 και ο DORA. Απώτερος σκοπός του προγράμματος είναι η ανάπτυξη της ικανότητας σχεδιασμού και εφαρμογής πολιτικών ασφάλειας, αξιολόγησης και ιεράρχησης κινδύνων, οργάνωσης μηχανισμών ελέγχου και υποστήριξης διαδικασιών auditing και συμμόρφωσης. Παράλληλα, το πρόγραμμα επιδιώκει να καλλιεργήσει μια σφαιρική αντίληψη της οργανωσιακής ανθεκτικότητας, συνδέοντας τη διαχείριση κινδύνου με την επιχειρησιακή συνέχεια, την αντιμετώπιση περιστατικών και τη συνεχή βελτίωση. Ιδιαίτερη έμφαση δίνεται στην καλλιέργεια κουλτούρας ασφάλειας, δεοντολογίας και διαφάνειας, καθώς και στην ανάπτυξη ηγετικών ικανοτήτων που επιτρέπουν στους/στις συμμετέχοντες/ουσες να λειτουργούν ως φορείς αλλαγής εντός των οργανισμών τους. Συνολικά, το πρόγραμμα αποσκοπεί στη διαμόρφωση στελεχών ικανών να γεφυρώνουν τεχνολογικές, κανονιστικές και διοικητικές απαιτήσεις, συμβάλλοντας ουσιαστικά στη βιώσιμη και ασφαλή λειτουργία σύγχρονων οργανισμών.
Το πρόγραμμα απευθύνεται σε αποφοίτους Πανεπιστημιακής Εκπαίδευσης/ΤΕΙ της ημεδαπής ή της αλλοδαπής, καθώς και σε αποφοίτους Δευτεροβάθμιας Εκπαίδευσης με συναφή στο αντικείμενο εργασιακή εμπειρία. Ειδικότερα, το πρόγραμμα απευθύνεται σε στελέχη κυβερνοασφάλειας, CISOs, Compliance Officers, Risk Managers, Internal Auditors, Security Officers, καθώς και σε διοικητικά και επιχειρησιακά στελέχη που συμμετέχουν στη λήψη στρατηγικών αποφάσεων και στη διαχείριση οργανωσιακών κινδύνων. Απευθύνεται, επίσης, σε επαγγελματίες από τον τραπεζικό, ασφαλιστικό, βιομηχανικό και τεχνολογικό τομέα, σε στελέχη οργανισμών κοινής ωφέλειας, καθώς και σε εργαζόμενους στον δημόσιο τομέα και σε ρυθμιζόμενους οργανισμούς που καλούνται να εφαρμόσουν κανονιστικά πλαίσια και πρότυπα ασφάλειας.
Μαθήματα Προγράμματος
Το πρόγραμμα περιλαμβάνει τα εξής μαθήματα:
| Μάθημα 1 | Διακυβέρνηση και Στρατηγική Κυβερνοασφάλειας (Governance & Security Strategy) |
|---|---|
|
|
| Μάθημα 2 | Κανονιστικά Πλαίσια, Νομοθεσία και Πρότυπα Συμμόρφωσης (Regulatory Compliance & Standards) |
|
|
| Μάθημα 3 | Διαχείριση και Έλεγχος Κινδύνων (Risk & Control Management) |
|
|
Κόστος Προγράμματος
Εκπτώσεις έως 40% στα δίδακτρα των Προγραμμάτων. Δυνατότητα αποπληρωμής σε έως 10 μηνιαίες δόσεις.
Προεγγραφή με 80€ για αιτήσεις έως 02/12/2026 και 15% έκπτωση σε όλους λόγω early entry.
Ανταποκρινόμενοι στις ανάγκες και στα νέα δεδομένα που έχουν προκύψει στην κοινωνία λόγω του περιορισμού στο διαθέσιμο εισόδημα, παρέχουμε σε όλους διευκολύνσεις και παρατάσεις ως προς την πληρωμή των διδάκτρων τους σε συνεννόηση με τη Γραμματεία. Αυτό σημαίνει στην πράξη, ότι πέραν του ποσού της εγγραφής σας το υπολειπόμενο ποσό των διδάκτρων, δύναται να καταβληθεί σε μηνιαίες δόσεις που σας εξυπηρετούν μέχρι τη λήξη του Προγράμματός σας.
Παράλληλα, ισχύει εκπτωτική πολιτική για Ανέργους (30%), Κατόχους Ευρωπαϊκής Κάρτας Νέων (30%), ΑμεΑ (25%), Πολύτεκνους (20%), κ.ά. Δείτε στον παρακάτω πίνακα πως διαμορφώνονται τα δίδακτρα για κάθε ομάδα που δικαιούται έκπτωση.
Για αιτήσεις που έχουν υποβληθεί στον 95_96 κύκλο σπουδών από 30/10/206 μέχρι και 02/12/2026 ισχύει έκπτωση 15% λόγω early entry. Η εγγραφή στο πλαίσιο της έγκαιρης προκράτησης θέσης, κατοχυρώνεται με καταβολή μέρους των διδάκτρων ύψους 80 ευρώ. Η αποπληρωμή του υπόλοιπου ποσού γίνεται σε δόσεις κατά τη διάρκεια του προγράμματος.
Η έκπτωση λόγω early entry εφαρμόζεται επί του συνόλου των διδάκτρων εφόσον έχουν αφαιρεθεί τυχόν άλλες εκπτώσεις.
Για τη χορήγηση του πιστοποιητικού είναι απαραίτητη η αποπληρωμή του συνόλου των διδάκτρων.
| Διάρκεια (μήνες) | 3 |
| Δίδακτρα (σε δόσεις) |
|
| Αριθμός δόσεων | 3 |
| Ποσό δόσης |
|
| Δίδακτρα (εφάπαξ) |
|
| Δίδακτρα με έκπτωση | ||||
| Έκπτωση | 15% | 20% | 25% | 30% |
| Δίδακτρα |
|
|
|
|
| Δόση |
|
|
|
|
|
Το E-Learning του Κέντρου Επιμόρφωσης και Δια Βίου Μάθησης του Ε.Κ.Π.Α., στο πλαίσιο του μη κερδοσκοπικού χαρακτήρα της παροχής αυτοχρηματοδοτούμενων προγραμμάτων εξ αποστάσεως επιμόρφωσης, εφαρμόζει ειδική εκπτωτική πολιτική για συγκεκριμένες κατηγορίες εκπαιδευόμενων. Αναφορικά με τους όρους χορήγησης εκπτώσεων και την εταιρική εκπτωτική πολιτική δείτε περισσότερα εδώ. |
| Ομαδα Α: Εκπτωση 30% |
|
| Ομαδα Β: Εκπτωση 25% |
|
| Ομαδα Γ: Εκπτωση 20% |
|
| Ομαδα Δ: Εκπτωση 15% |
|
| Ομαδα Ε: Εκπτωση 15% |
|
Ακαδημαϊκός Υπεύθυνος Προγράμματος
Στοιχεία Ακαδημαϊκού Υπευθύνου

Κοκολακης Σπυριδων
Καθηγητής Πληροφοριακών Συστημάτων στο Τμήμα Μηχανικών Πληροφοριακών και Επικοινωνιακών Συστημάτων του Πανεπιστημίου Αιγαίου
Συντελεστές Προγράμματος
Στοιχεία Συντελεστών του Προγράμματος
Στυλιος Ιωαννης
BSc, MSc, MEd, PhD, PostDoc, Συμβ. Καθηγητής Παν. Ιωαννίνων, Συμβ. Καθηγητής Παν. Αιγαίου (Π.Μ.Σ. «Πληροφοριακά & Επικοινωνιακά Συστήματα»), Μεταδιδ. Ερευνητής Παν. Πειραιώς, Διδάκτωρ Παν. Αιγαίου, Επιστ. Συνεργάτης E-Learning ΕΚΠΑ–Παν. Αιγαίου.

Θανου Ολγα
Επιστημολόγος ΕΚΠΑ, Ερευνήτρια στον τομέα της Πληροφορικής, MSc Πληροφοριακά και Επικοινωνιακά Συστήματα, Πανεπιστήμιο Αιγαίου.

Πιστοποιητικά Προγράμματος
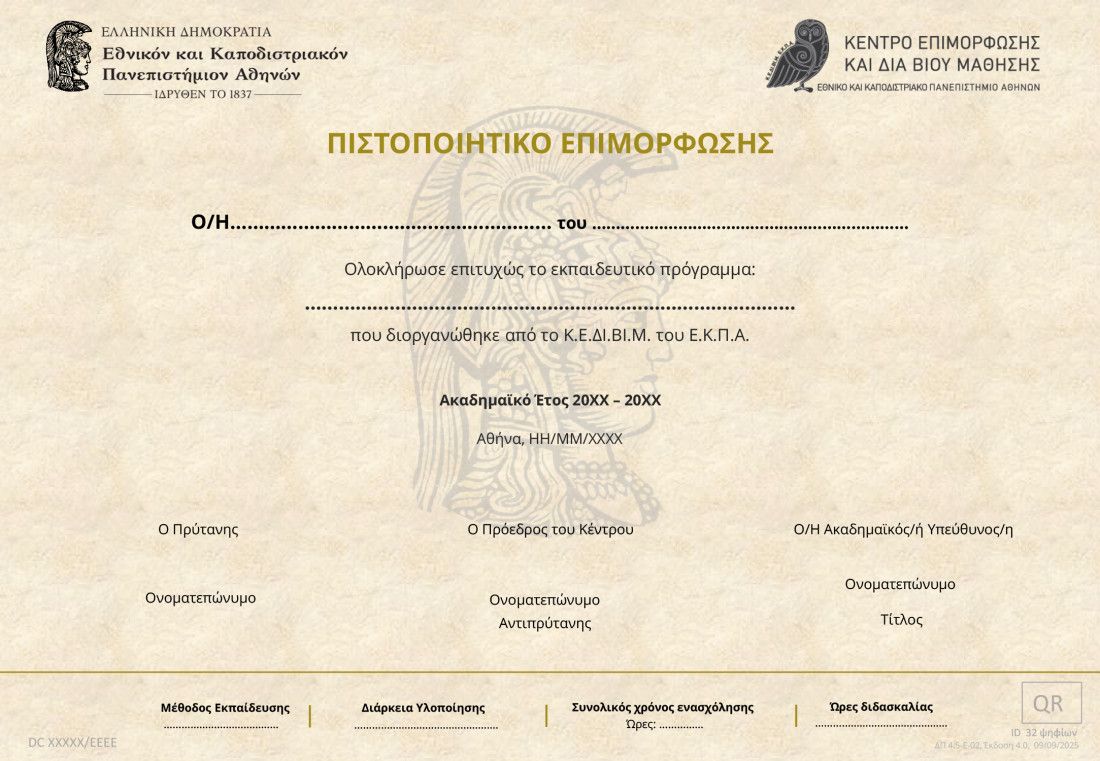
Δείτε δείγμα του χορηγούμενου Πιστοποιητικού
Πότε λήγει το Early Entry;
Απομένουν 32 μέρες για την λήξη του Early Entry
Συχνές Ερωτήσεις
| Τι είναι το πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ; |
|
Σκοπός του προγράμματος «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ είναι η συστηματική εκπαίδευση στις αρχές, τα πλαίσια και τις πρακτικές της διακυβέρνησης, της διαχείρισης κινδύνου και της κανονιστικής συμμόρφωσης στον τομέα της κυβερνοασφάλειας, με έμφαση στη στρατηγική διάσταση και στον ρόλο της ηγεσίας. Το πρόγραμμα προσεγγίζει την κυβερνοασφάλεια ως στοιχείο ολοκληρωμένου οργανωσιακού σχεδιασμού και τεκμηριωμένης λήψης αποφάσεων και εξετάζει διεθνή πρότυπα και πλαίσια GRC, όπως τα ISO και COBIT, καθώς και το ευρωπαϊκό κανονιστικό περιβάλλον που διαμορφώνεται από τον GDPR, τη NIS2 και τον DORA. Παράλληλα, εστιάζει στον σχεδιασμό πολιτικών ασφάλειας, στην αξιολόγηση και ιεράρχηση κινδύνων, στους μηχανισμούς ελέγχου, στις διαδικασίες auditing και συμμόρφωσης και στην οργανωσιακή ανθεκτικότητα. |
| Τι περιλαμβάνει η ύλη του προγράμματος «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity»; |
|
Το πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ περιλαμβάνει τρία μαθήματα: «Διακυβέρνηση και Στρατηγική Κυβερνοασφάλειας (Governance & Security Strategy)», «Κανονιστικά Πλαίσια, Νομοθεσία και Πρότυπα Συμμόρφωσης (Regulatory Compliance & Standards)» και «Διαχείριση και Έλεγχος Κινδύνων (Risk & Control Management)». Η ύλη καλύπτει τις βασικές αρχές GRC, τους ρόλους CISO και Compliance Officer, την επιχειρησιακή συνέχεια, τα NIST, COBIT, ISO31000 και FAIR, τις πολιτικές και τα πλαίσια ελέγχου ασφάλειας, τα KPIs και το Audit Readiness, το Business Continuity, το Incident Response και το Reporting, τα συστήματα διαχείρισης και τα πρότυπα ISO, τα Audit & Control Frameworks, το Ethical Compliance, το COSO ERM, το Threat Intelligence, τα metrics, το Continuous Monitoring και την οργανωσιακή ανθεκτικότητα. |
| Σε ποιους απευθύνεται ένα πρόγραμμα GRC και ηγεσίας στην κυβερνοασφάλεια; |
|
Αίτηση συμμετοχής στο πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ μπορούν να υποβάλλουν απόφοιτοι Πανεπιστημίου/ΤΕΙ της ημεδαπής και της αλλοδαπής, καθώς και απόφοιτοι Δευτεροβάθμιας Εκπαίδευσης με συναφή στο αντικείμενο εργασιακή εμπειρία. Ειδικότερα, το πρόγραμμα απευθύνεται σε στελέχη κυβερνοασφάλειας, CISOs, Compliance Officers, Risk Managers, Internal Auditors και Security Officers, σε διοικητικά και επιχειρησιακά στελέχη που συμμετέχουν στη λήψη στρατηγικών αποφάσεων και στη διαχείριση οργανωσιακών κινδύνων, σε επαγγελματίες του τραπεζικού, ασφαλιστικού, βιομηχανικού και τεχνολογικού τομέα, σε στελέχη οργανισμών κοινής ωφέλειας και σε εργαζόμενους στον δημόσιο τομέα και σε ρυθμιζόμενους οργανισμούς που εφαρμόζουν κανονιστικά πλαίσια και πρότυπα ασφάλειας. |
| Πώς παρακολουθείται και αξιολογείται το πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ; |
|
Η διδασκαλία στο πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ διεξάγεται μέσω του διαδικτύου και το εκπαιδευτικό υλικό διατίθεται σταδιακά, ανά διδακτική ενότητα, μέσω ειδικά διαμορφωμένων ηλεκτρονικών τάξεων. Μετά τη μελέτη κάθε διδακτικής ενότητας, ο εκπαιδευόμενος υποβάλλει ηλεκτρονικά το αντίστοιχο τεστ αξιολόγησης. Τα τεστ μπορεί να περιλαμβάνουν ερωτήσεις αντιστοίχισης ορθών απαντήσεων, πολλαπλής επιλογής, αληθούς/ψευδούς δήλωσης ή upload, όπου ο εκπαιδευόμενος θα πρέπει να διατυπώσει και να επισυνάψει την απάντησή του. Η θεματική ενότητα μπορεί επίσης να συνοδεύεται από τελική εργασία, εφόσον το απαιτεί η φύση της. |
| Τι πιστοποιητικό χορηγείται μετά την ολοκλήρωση ενός προγράμματος GRC στην κυβερνοασφάλεια; |
|
Η χορήγηση του Πιστοποιητικού Επιμόρφωσης για το πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ πραγματοποιείται όταν ο εκπαιδευόμενος λάβει σε όλα τα μαθήματα βαθμό μεγαλύτερο ή ίσο του 50%. Σε περίπτωση που η συνολική βαθμολογία ενός ή περισσοτέρων μαθημάτων δεν ξεπερνά το 50%, ο εκπαιδευόμενος έχει τη δυνατότητα επανεξέτασης των μαθημάτων αυτών μετά την ολοκλήρωση της εκπαιδευτικής διαδικασίας του προγράμματος. |
| Πώς συνδέονται η διακυβέρνηση κυβερνοασφάλειας και η κανονιστική συμμόρφωση με τα πρότυπα GRC; |
|
Στο πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ η διακυβέρνηση κυβερνοασφάλειας συνδέεται με τη στρατηγική ασφάλειας, την κατανομή ρόλων και αρμοδιοτήτων, τις πολιτικές ασφάλειας και τους μηχανισμούς ελέγχου. Η ύλη εξετάζει πλαίσια και μεθοδολογίες όπως τα NIST, COBIT, ISO31000 και FAIR, καθώς και συστήματα διαχείρισης και πρότυπα ISO. Παράλληλα, αναλύονται το νομικό και κανονιστικό πλαίσιο GRC, οι διαδικασίες ελέγχου και αναφοράς κινδύνου, το Audit Readiness, η εταιρική κουλτούρα, η ηγεσία και το Ethical Compliance, σε συνδυασμό με το ευρωπαϊκό κανονιστικό περιβάλλον του GDPR, της NIS2 και του DORA. |
| Πώς οργανώνονται η διαχείριση κινδύνων και η οργανωσιακή ανθεκτικότητα στην κυβερνοασφάλεια; |
|
Στο πρόγραμμα «Governance, Risk & Compliance (GRC) Leadership in Cybersecurity» του E-Learning ΕΚΠΑ η διαχείριση κινδύνων εξετάζεται μέσα από πλαίσια και μεθοδολογίες όπως το COSO ERM και το ISO 31000, σε συνδυασμό με την αξιολόγηση απειλών και το Threat Intelligence. Η ύλη καλύπτει επίσης τα metrics, το Reporting και το Continuous Monitoring και συνδέει τη διαχείριση κινδύνου με την επιχειρησιακή συνέχεια, το Incident Response και τη συνεχή βελτίωση. Με αυτόν τον τρόπο, η διαχείριση κινδύνων εντάσσεται σε ένα ευρύτερο πλαίσιο οργανωσιακής ανθεκτικότητας και στρατηγικής λήψης αποφάσεων. |